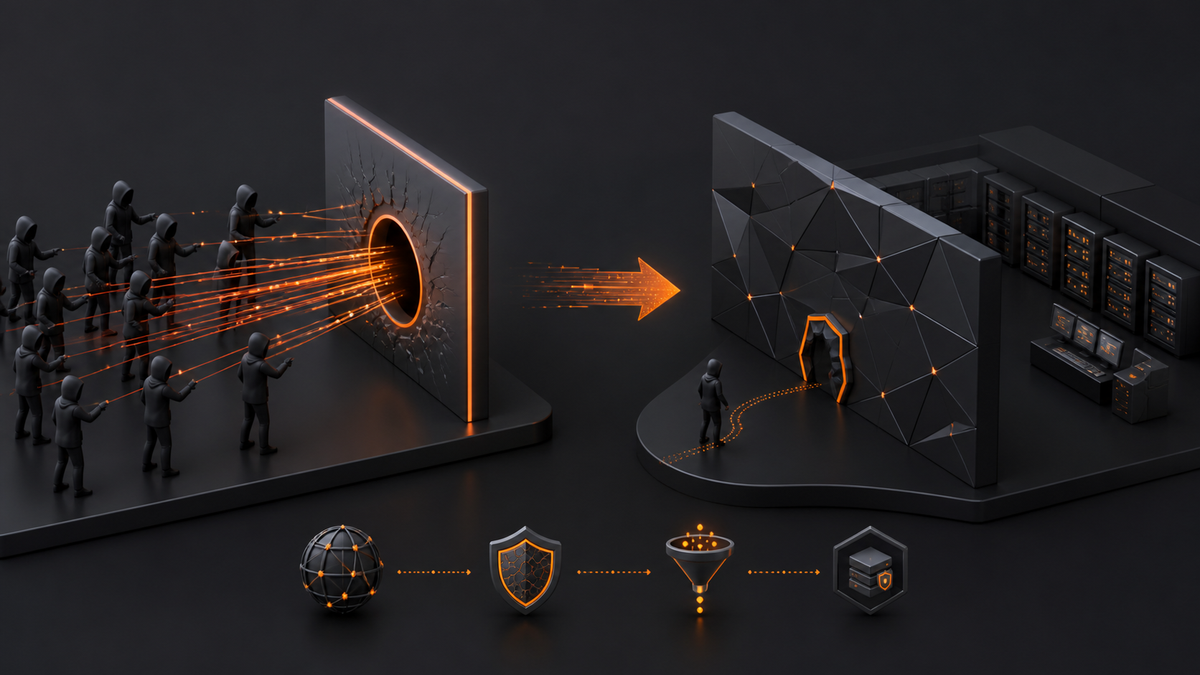
Une installation de gestion de contenu répandue place son formulaire de connexion à une adresse connue de tous, ce qui en fait une cible permanente. Les journaux d'un site professionnel enregistrent couramment plusieurs milliers de tentatives par mois vers cette seule adresse, provenant de programmes automatisés qui parcourent le web à la recherche d'installations mal protégées. Déplacer cette adresse vers une valeur non devinable élimine la quasi totalité de ce trafic. Cette mesure est simple, elle est souvent mal comprise, et elle est régulièrement présentée comme davantage qu'elle n'est. Nous précisons ici ce qu'elle protège réellement, comment la mettre en place sans risquer de se verrouiller dehors, et ce qu'elle ne remplace pas. L'objectif est de la situer correctement dans un dispositif de sécurité : utile, peu coûteuse, et très loin d'être suffisante à elle seule.
Ce que cette mesure protège, et ce qu'elle ne protège pas
La clarté sur ce point évite à la fois de négliger la mesure et de lui accorder une confiance excessive.
Le bruit automatisé disparaît
Les programmes qui parcourent le web testent des adresses standard et abandonnent lorsqu'elles ne répondent pas. Une adresse personnalisée les élimine donc entièrement, sans qu'ils cherchent plus loin. Le gain se lit immédiatement dans les journaux, où les tentatives passent de plusieurs milliers à quelques dizaines par mois. Ce nettoyage a une valeur pratique réelle : il allège la charge du serveur et il rend les journaux exploitables. Une tentative suspecte devient visible au lieu d'être noyée dans le bruit. C'est probablement le bénéfice le plus tangible de la mesure. Il faut y ajouter un effet secondaire appréciable sur les ressources du serveur : chaque tentative déclenche le chargement complet de l'application, ce qui représente une charge non négligeable sur un hébergement modeste. Un site qui reçoit cinq mille tentatives mensuelles consacre l'équivalent de plusieurs heures de calcul à leur répondre.
Une attaque ciblée n'est pas arrêtée
Quelqu'un qui vise spécifiquement un site trouvera l'adresse, par observation du comportement du site ou par ingénierie sociale. La mesure ne constitue donc pas une protection contre un adversaire déterminé. La présenter comme telle entretient une fausse sécurité qui conduit à négliger les vraies protections. Elle relève de la réduction de surface d'exposition, pas du contrôle d'accès. Cette distinction doit être explicite dans toute recommandation. Elle évite les déceptions et les reproches. Un site compromis malgré une adresse cachée l'a presque toujours été par une extension vulnérable ou par un identifiant réutilisé, jamais par la découverte de l'adresse. Le diagnostic après incident le confirme régulièrement.
Elle ne remplace pas l'authentification
L'adresse cachée ne fait que retarder l'arrivée sur le formulaire, qui reste protégé par le mot de passe et par les autres mesures. Les protections applicatives qui font réellement le travail sont détaillées dans notre article sur la manière de protéger un dossier d'administration sans dépendre du serveur web. La limitation des tentatives et le second facteur restent indispensables. La mesure présentée ici s'ajoute à elles et ne s'y substitue en aucun cas. C'est une couche parmi d'autres, la moins solide et l'une des plus rentables. Sa place dans le dispositif doit rester à sa juste mesure. Une bonne façon de la présenter consiste à dire qu'elle réduit le volume d'attaques sans en réduire la dangerosité. Le nombre de tentatives baisse, la solidité de la serrure reste inchangée.
Les fuites d'adresse
Plusieurs mécanismes révèlent l'adresse d'administration sans que personne ne s'en aperçoive : un lien dans un courriel de notification, une redirection après déconnexion, un plan de site généré automatiquement, un en-tête de réponse. Chacun de ces canaux annule le bénéfice de la mesure. Les recenser et les traiter fait partie de la mise en place, faute de quoi le travail est inutile. Cette vérification demande une demi heure et elle est régulièrement omise. Elle explique pourquoi certaines installations continuent de recevoir des tentatives après le changement. Le contrôle consiste à chercher l'adresse dans tout ce que le site produit : code source des pages publiques, courriels de notification, flux de syndication, fichier d'instructions pour les robots et plan de site. Une recherche du terme standard dans ces éléments prend quelques minutes. Elle révèle presque toujours au moins une occurrence oubliée.
Le comportement des pages inexistantes
Si l'ancienne adresse renvoie une redirection vers la nouvelle, le changement ne sert à rien. Elle doit répondre comme une page inexistante, ou mieux, comme si le fichier n'existait pas du tout. Certaines configurations renvoient un message d'erreur spécifique qui confirme la présence de l'application, information suffisante pour un attaquant. Le comportement idéal consiste à répondre exactement comme pour n'importe quelle adresse inconnue du site. Ce détail change beaucoup et il est facile à vérifier. Il constitue la différence entre une adresse cachée et une adresse simplement déplacée. Le test consiste à saisir l'adresse standard depuis une session anonyme et à observer le code de réponse dans les outils du navigateur. Une réponse indiquant une page introuvable est correcte, toute autre réponse trahit la présence de l'application.
La question des points d'accès de programmation
Le formulaire de connexion n'est pas le seul point d'entrée : les interfaces de programmation, les points de traitement asynchrone et les flux d'authentification externe restent souvent accessibles à leur adresse standard. Un attaquant peut tenter des connexions par ces canaux sans passer par le formulaire. Les protéger demande un traitement distinct, généralement une limitation de débit et une vérification de droits. Cette dimension est absente de la plupart des extensions qui proposent le changement d'adresse. Elle mérite d'être examinée explicitement. Elle constitue la principale limite de la mesure. Sur une installation courante, deux ou trois points d'entrée de ce type existent et sont documentés publiquement. Les recenser et vérifier leur comportement face à une tentative d'authentification demande une heure et complète utilement le travail.
Mettre en place le changement
Plusieurs méthodes existent, avec des niveaux de robustesse différents.
L'extension dédiée
La solution la plus accessible consiste à installer une extension qui gère le déplacement et le blocage de l'ancienne adresse. Elle fonctionne sans compétence technique et elle place une dépendance supplémentaire sur un point critique du site. Le principal risque tient à sa désactivation accidentelle, qui rétablit l'adresse standard sans avertissement. Une mise à jour ratée peut également produire une situation où plus aucune adresse ne fonctionne. Ces extensions prévoient généralement une procédure de secours qu'il faut connaître avant d'en avoir besoin. Elles conviennent bien aux sites sans accès technique. Le choix de l'extension doit privilégier celles qui sont maintenues activement et largement installées, la reprise d'une extension abandonnée constituant un vecteur d'attaque connu. Vérifier la date de dernière mise à jour avant installation est un réflexe utile.
La règle au niveau du serveur
Une approche plus solide consiste à traiter le sujet dans la configuration du serveur web, avant que l'application ne soit sollicitée. Une règle de réécriture fait correspondre l'adresse personnalisée au fichier réel, et une seconde règle refuse l'accès direct à ce fichier. Cette méthode ne dépend d'aucune extension et elle survit aux mises à jour de l'application. Elle demande un accès à la configuration, ce qui n'est pas toujours disponible. Elle constitue la solution de référence lorsque cet accès existe. Sa mise en place prend un quart d'heure pour qui connaît la syntaxe du serveur, et il faut prévoir un test immédiat depuis un autre navigateur. Une erreur dans la règle produit soit un accès impossible, soit une adresse toujours accessible, deux situations qu'un contrôle simple révèle.
Le jeton dans l'adresse
Une variante consiste à exiger un paramètre secret pour que le formulaire s'affiche, l'adresse restant standard. Sans ce paramètre, le site répond comme si la page n'existait pas. Cette approche évite de modifier les adresses internes de l'application, ce qui réduit les risques de casse. Elle présente l'inconvénient de laisser le secret dans l'historique du navigateur et dans les journaux. Elle convient bien aux environnements de préproduction. Elle reste moins propre qu'un déplacement complet et elle a le mérite de n'introduire aucune modification structurelle. Sur un site où les extensions génèrent des liens vers l'administration, elle évite toute une classe de dysfonctionnements.
La liste d'adresses réseau autorisées
Lorsque l'équipe travaille depuis un lieu fixe, restreindre l'accès à quelques adresses constitue une protection nettement supérieure. Cette approche se combine avec le changement d'adresse et elle devient impraticable dès que les personnes travaillent en mobilité. Un réseau privé d'entreprise, avec une adresse de sortie unique, résout élégamment le problème. Sur une petite structure, cette infrastructure n'existe généralement pas. La solution reste à considérer lorsque le contexte s'y prête. Elle offre le meilleur rapport entre effort et protection réelle. Certaines offres d'hébergement proposent d'ailleurs cette restriction depuis leur interface, sans configuration serveur. Une adresse de secours, à ajouter temporairement en cas de déplacement, doit être prévue dans la procédure.
Choisir la nouvelle adresse
Elle doit être suffisamment longue pour ne pas être devinée et suffisamment mémorisable pour être utilisable. Une combinaison de deux mots sans rapport et de quelques chiffres convient bien. Il faut éviter le nom de l'entreprise, le mot administration dans une autre langue, ou toute variante des adresses standard, qui figurent toutes dans les listes testées automatiquement. Le caractère aléatoire compte davantage que la longueur au delà d'une douzaine de caractères. Cette adresse doit être traitée comme une information sensible, sans être un secret absolu. Elle se transmet par un canal privé, jamais dans un courriel non chiffré ni dans une conversation de messagerie instantanée archivée. Elle ne doit pas non plus figurer dans un ticket de support ni dans un dépôt de code partagé. Ces canaux paraissent anodins et ils sont fréquemment exposés.
Documenter et transmettre
Les personnes qui doivent se connecter ont besoin de la nouvelle adresse, ce qui pose une question d'organisation. Un gestionnaire de mots de passe partagé constitue le canal approprié, puisqu'il conserve aussi les identifiants. La documentation technique du site doit également la mentionner, dans un emplacement à accès restreint. Sans cette trace, un changement de prestataire ou une absence prolongée produit un blocage. Cette précaution paraît évidente et elle est régulièrement négligée. Elle évite une intervention en urgence sur la base de données. Un rappel utile : la nouvelle adresse doit aussi figurer dans le document de reprise remis au client en fin de mission, au même titre que les accès d'hébergement. Son absence transforme un changement de prestataire en petit chantier.
| Méthode | Robustesse | Prérequis | Risque principal |
|---|---|---|---|
| Extension dédiée | Moyenne | Aucun | Désactivation accidentelle |
| Règle serveur web | Élevée | Accès configuration | Erreur de syntaxe |
| Jeton dans l'adresse | Moyenne | Modification du code | Fuite par l'historique |
| Restriction par adresse réseau | Très élevée | Adresse de sortie fixe | Blocage en mobilité |
| Réseau privé d'entreprise | Très élevée | Infrastructure dédiée | Coût et maintenance |
| Combinaison des deux premières | Élevée | Accès configuration | Complexité de diagnostic |
Éviter de se verrouiller dehors
Le principal danger de cette manipulation est de perdre soi même l'accès, situation embarrassante et parfaitement évitable.
Préparer la procédure de secours
Avant toute modification, il faut savoir comment rétablir la situation : accès aux fichiers par transfert, accès à la base de données, ou désactivation de l'extension par renommage de son dossier. Cette procédure doit être écrite et testée sur un environnement de copie. Elle sera exécutée dans l'urgence, par quelqu'un qui n'aura pas le temps de chercher. Une page de documentation suffit et elle change tout le niveau de stress de l'opération. Sa rédaction prend dix minutes. Elle constitue le préalable obligatoire. Sur une extension, la procédure consiste généralement à renommer son dossier par transfert de fichiers, ce qui la désactive et rétablit l'adresse standard. Sur une règle serveur, il suffit de commenter la ligne concernée. Dans les deux cas, l'opération demande un accès aux fichiers qu'il faut vérifier avant.
Tester dans un second navigateur
La vérification doit se faire depuis une session distincte de celle qui a effectué la modification, en navigation privée par exemple. Une session déjà ouverte continue de fonctionner et masque un éventuel problème. Ce test doit couvrir l'accès à la nouvelle adresse, le refus de l'ancienne et le déroulement complet de la connexion. Le faire avant de fermer sa propre session évite la mauvaise surprise. Cette précaution élémentaire est souvent oubliée dans l'enthousiasme. Elle prend deux minutes et elle évite la situation la plus désagréable de toute l'opération : découvrir le problème après avoir fermé sa dernière session valide. Garder l'onglet d'administration ouvert jusqu'à validation complète constitue une précaution supplémentaire gratuite.
Vérifier la déconnexion et la reconnexion
Certaines configurations redirigent vers l'ancienne adresse après une déconnexion, ce qui produit une page inexistante et une impression de site cassé. D'autres cassent le mécanisme de mot de passe oublié, qui pointe vers l'adresse standard dans le courriel envoyé. Ces deux parcours doivent être testés explicitement, du clic jusqu'au rétablissement de l'accès. Ils concernent des situations où l'utilisateur est déjà en difficulté. Leur défaillance produit des sollicitations au support. Le contrôle prend cinq minutes et il évite ces situations. Sur les courriels de réinitialisation, la correction passe par un filtre appliqué à l'adresse générée. Les extensions sérieuses le font automatiquement, les autres imposent quelques lignes dans le thème enfant.
Contrôler le comportement des sessions
Les paramètres de session, leur durée de vie et la régénération de leur identifiant conditionnent la sécurité réelle de l'accès. Ces mécanismes sont détaillés dans notre article sur les sessions PHP, leur durée de vie et la régénération d'identifiant. Un changement d'adresse peut modifier le domaine ou le chemin associé au cookie de session, produisant des déconnexions inexplicables. Ce point se vérifie dans les outils du navigateur, en observant les cookies posés. Il constitue une source de dysfonctionnements difficiles à diagnostiquer. Sa vérification fait partie de la recette. Le symptôme typique est une déconnexion à chaque changement de page, particulièrement déroutant pour les utilisateurs. Il se corrige en alignant le chemin du cookie sur la racine du site plutôt que sur le répertoire d'administration.
Prévoir un second compte
Un compte administrateur de secours, dont les identifiants sont conservés hors ligne, permet de rétablir la situation dans plusieurs scénarios. Il doit disposer d'un mot de passe robuste et distinct, et ne pas servir au quotidien. Son existence doit être connue des personnes susceptibles d'intervenir. Cette pratique élémentaire couvre bien plus de cas que le seul changement d'adresse. Elle mérite d'être en place sur tout site professionnel. Sa création prend deux minutes et son existence doit figurer dans la revue trimestrielle des comptes, faute de quoi elle sera un jour supprimée par erreur. Lui attribuer un nom explicite, sans ambiguïté sur sa fonction, évite ce genre d'incident.
Ne pas cumuler les changements
Modifier l'adresse d'administration en même temps qu'une mise à jour majeure ou qu'un changement d'hébergement rend tout diagnostic impossible. Chaque modification doit être appliquée et vérifiée séparément, avec un délai suffisant. Cette discipline allonge le calendrier et elle divise par cinq le temps passé à résoudre les problèmes. Elle vaut pour toute intervention touchant à l'accès. Elle est rarement respectée sous la pression du planning. Son non-respect explique la majorité des incidents prolongés. Lorsque plusieurs modifications sont nécessaires, les espacer de vingt-quatre heures suffit généralement à isoler l'origine d'un problème. Ce délai laisse aussi le temps aux utilisateurs de signaler ce qui ne fonctionne plus.
Relevés effectués sur les journaux d'un site professionnel de taille moyenne, sur des périodes mensuelles comparables.
Compléter par les mesures qui comptent
Le changement d'adresse ne prend son sens que combiné à des protections réelles, dont voici les principales.
Limiter les tentatives
Bloquer temporairement après plusieurs échecs arrête les attaques par essais successifs, y compris celles qui auraient trouvé la nouvelle adresse. Le blocage doit être progressif et jamais définitif, pour éviter le verrouillage volontaire de comptes légitimes. Le compteur doit être stocké côté serveur. Cette mesure constitue le meilleur rapport entre effort et bénéfice de tout le sujet. Elle se met en place en quelques minutes avec une extension ou quelques lignes de code. Elle doit être testée pour vérifier qu'elle fonctionne réellement.
Activer le second facteur
Exiger un code temporaire rend inutile le vol d'identifiants, qui reste le vecteur principal de compromission. Les modalités sont présentées dans notre article sur la double authentification. Cette mesure doit être obligatoire pour les comptes à privilèges et recommandée pour les autres. La procédure de récupération, avec des codes de secours conservés hors ligne, doit être prévue dès l'activation. Sans elle, la perte d'un téléphone bloque définitivement un compte. Cette protection est celle qui apporte le plus, très loin devant le changement d'adresse.
Imposer des mots de passe robustes
Un mot de passe long et unique reste la base de tout le dispositif. L'imposer par une politique technique vaut mieux que de le recommander, les habitudes étant difficiles à changer. Un gestionnaire de mots de passe fourni à l'équipe supprime l'argument de la difficulté de mémorisation. Vérifier que les mots de passe existants n'apparaissent pas dans les fuites publiques constitue un contrôle utile. Cette vérification est proposée par plusieurs services et elle prend quelques minutes. Elle révèle régulièrement des comptes à risque.
Surveiller les tentatives restantes
Une fois le bruit éliminé, les quelques tentatives restantes deviennent significatives et méritent d'être examinées. Une alerte automatique au delà d'un seuil quotidien permet de réagir. Cette surveillance n'a de sens que grâce au nettoyage produit par le changement d'adresse, ce qui constitue son principal apport. Elle transforme un journal illisible en un outil de détection. Sa mise en place demande une demi journée. Elle constitue la contrepartie logique du travail effectué.
Tenir l'application à jour
La majorité des compromissions exploitent une vulnérabilité connue et corrigée depuis plusieurs mois. Aucune mesure d'accès ne protège d'une faille dans une extension exposée publiquement. La politique de mise à jour, avec sa cadence et sa procédure de test, pèse davantage que toutes les mesures présentées ici. Elle demande une organisation plutôt qu'une compétence technique. Elle est régulièrement reléguée derrière des mesures plus visibles. Cette hiérarchie mérite d'être rappelée à chaque discussion sur la sécurité d'un site.
Sauvegarder et tester les restaurations
La dernière ligne de défense reste la capacité à revenir à un état sain rapidement. Une sauvegarde quotidienne, conservée hors du serveur et testée par une restauration réelle, transforme une compromission en incident de quelques heures. Sans elle, le même événement peut coûter plusieurs semaines et une perte de contenus. Ce test de restauration doit être fait au moins une fois par an. Il révèle presque toujours un problème dans la procédure supposée fonctionner. C'est l'investissement de sécurité le plus rentable, indépendamment de tout le reste.
💬 0 commentaires
✍️ Laisser un commentaire
Créez un compte gratuit ou connectez-vous pour commenter.